
数字货币底层算法到底难在哪?无非这几个密码学原理在撑着
干了八年底层协议,比特币的SHA-256、以太坊的Keccak-256、门罗币的CryptoNote,我翻过源码一行一行啃过。很多人觉得数字货币底层算法是玄学,其实它就是一道道密码学题,绕来绕去都是那几样东西在转。把这几层拆开看,没你想的那么玄,说白了就是让数据"改不动"。
核心就一个哈希函数在撑场子。SHA-256把任意长度的数据压成256位定长指纹数字货币底层算法,你改一个字节,整个指纹面目全非。比特币每一笔交易都靠这个指纹串成链,篡改任何一笔记录,后面所有块的哈希全部对不上数字货币底层算法到底难在哪?无非这几个密码学原理在撑着,伪造成本直接拉到天文数字。不是什么高深的智能算法,就是让"改"这件事变得极其不划算。
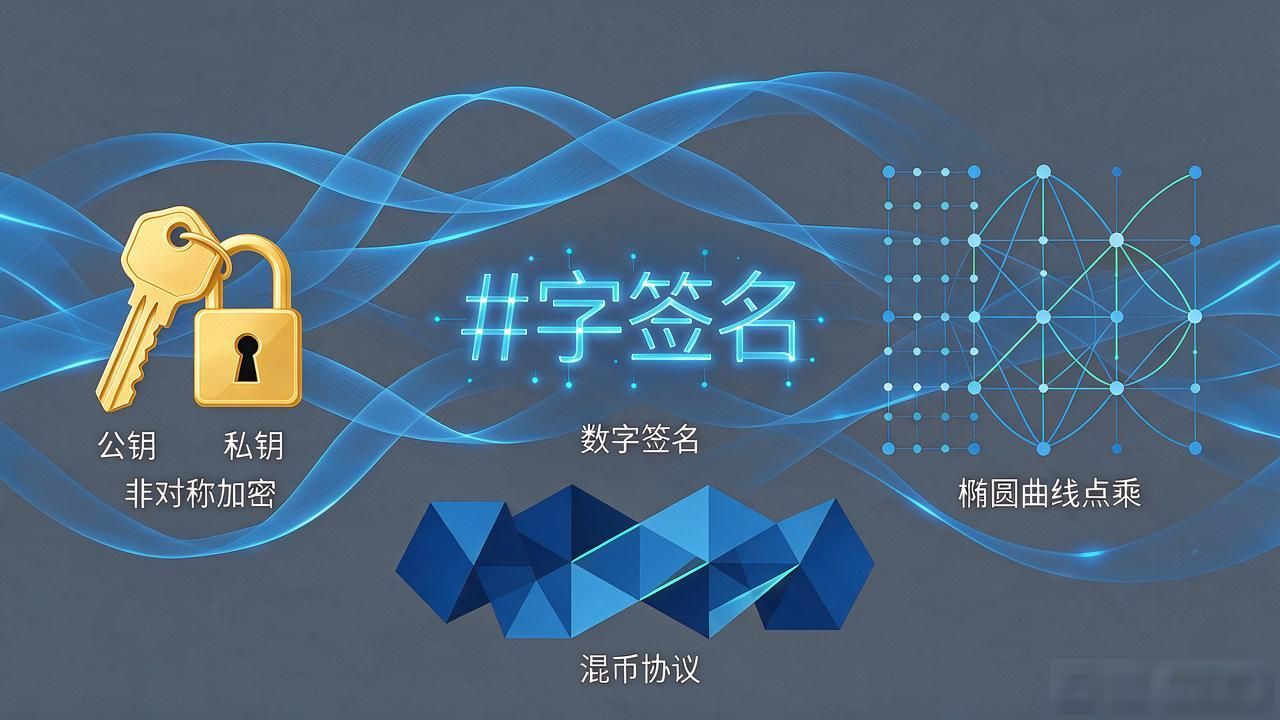
再往上叠一层就是非对称加密和数字签名。公钥私钥那套,椭圆曲线上的点乘做正向运算快、逆向运算慢,拿来做签名天然合适。门罗币用环签名把交易混进十几个假地址里,混币协议把多笔转账搅成一锅再拆散。这些花活看着复杂,骨子里还是那几把锁和钥匙在转,没别的。
共识机制也算算法范畴。PoW让算力当裁判,PoS让质押金当抵押,BFT让节点投票。不同项目选不同方案,目标都一样:让互不信任的人达成一致账本。你平时炒币、用USDT转账,背后跑的就是这些。你第一次看矿工把硬盘跑满哈希的时候,什么感受?
